
Die Integration von Drohnenschwärmen in den geteilten Luftraum stellt Betreiber vor komplexe regulatorische Herausforderungen. Da spezifische EU-Richtlinien für Schwarmoperationen fehlen, müssen Unternehmen ihre Betriebskonzepte eigenverantwortlich über SORA 2.5 und U-Space-Frameworks absichern. Dieser Beitrag analysiert die notwendigen Sicherheitsnachweise, die Rolle digitaler Zwillinge bei der Risikominimierung sowie die kritischen Anforderungen an die Informationssicherheit gemäß EASA Part-IS.
Zugegeben, es ist noch ein wenig Zukunftsmusik. Denn außerhalb von Lichtshows sind Drohnenschwärme bislang kein echtes Thema am Himmel. Doch das wird sich künftig aller Voraussicht nach ändern. Und damit gehen sowohl regulatorische als auch organisatorische Fragen einher. Zum Beispiel, wie mit dem sogenannte „Swarm Space“ umzugehen ist. Also dem Koordinatenraum, innerhalb dessen sich der Schwarm als technisch und betrieblich integriertes Gesamtsystem bewegt.
Bislang sehen die einschlägigen europäischen Richtlinien keine spezifischen Regelungen für den Betrieb von Drohnenschwärmen vor. Im Grunde obliegen die Regelungen daher den individuellen Entscheidungen der für die Erteilung von Betriebsgenehmigungen zuständigen Behörden. Akzeptieren diese das Betriebskonzept und die Risikobewertung (SORA), wird eine
Genehmigung gemäß den Vorgaben der „Specific Category“ erteilt. Für Betreiberinnen und Betreiber ergeben sich aus diesem Vorgehen komplexe Herausforderungen, die sowohl die regulatorische Compliance als auch die umfassende Gewährleistung der allgemeinen Betriebssicherheit betreffen.
Präzise Betriebsdefinition
Ein zentrales Element der operativen Realität ist die präzise Definition der Betriebsgeografie. Antragstellerinnen und Antragsteller sind in den Genehmigungsverfahren verpflichtet, für jeden identifizierten Bereich eine lückenlose Begründung auf Grundlage einer SORA vorzulegen. Dies betrifft explizit die Abgrenzung von Beschränkungsgebieten (restricted areas), Pufferzonen sowie dedizierten Notfallbereichen (contingency areas). Das geforderte Betriebsvolumen muss somit in jeder Phase planerisch und argumentativ abgesichert werden.
Im Fokus der nationalen Luftfahrtbehörden stehen bei Betriebsaudits für Schwarmoperationen vor allem die SORA-Konformität, die lückenlose Fernidentifizierung via Remote ID, Geofencing-Systeme sowie die Zuverlässigkeit der Kommunikationsarchitektur. Dies gilt als der vielleicht kritischste Punkt für all diejenigen, die sich auf das einschlägige PDRA-08 berufen möchten. Bei diesem „Pre-Defined Risk Assessment“ wird die Komplexität des Themas deutlich. Die Besonderheit und der inhärente Unterschied zu klassischen, isolierten Drohneneinsätzen liegen darin, dass die Betriebssicherheit von Schwärmen elementar auf der reibungslosen Kommunikation innerhalb des Schwarms selbst beruht. Gleichzeitig muss das Gesamtsystem in der Lage sein, externe Infrastrukturen dynamisch zu integrieren und sich fortlaufend an ein veränderliches operatives Netzwerk anzupassen. Beispielsweise dann, wenn ein U-Space genutzt oder durchquert werden soll.
Multitasking-Struktur
Die regulatorischen Rahmenbedingungen des europäischen U-Space tragen dieser Multitasking-Struktur Rechnung, indem sie einen Drohnenschwarm rechtlich als eine einzige koordinierte Operation (Single Coordinated Operation – SCO) definieren. Für die technische Umsetzung innerhalb des U-Space-Frameworks bedeutet dies, dass jeder Schwarm in der Lage sein muss, eine vollkommen nahtlose Übergabe (seamless handover) an verschiedene U-Space-Service-Provider (USSP) zu vollziehen. Nur so können eine unterbrechungsfreie Integration der Command-and-Control-Infrastruktur (C2) sowie die permanente Erbringung von Diensten wie der Flugverfolgung und der taktischen Konfliktlösung vom USSP zu jedem Zeitpunkt sichergestellt werden.
Sobald Betreiber Flüge innerhalb der spezifischen Sicherheits- und Integritätsstufen von SAIL I bis SAIL VI („Specific Assurance and Integrity Level“) durchführen, steigen die Anforderungen an den Nachweis der Betriebssicherheit drastisch. Die Betreiber müssen für die Bereiche Befehl, Kontrolle und Kommunikation (C3) die strikte Einhaltung der vordefinierten betrieblichen Sicherheitsziele (OSOs) nachweisen. Zwar verbleiben bestimmte Leistungskriterien, wie beispielsweise die tolerierbaren Latenzzeiten des Gesamtsystems, in der Auslegungs- und Verantwortungskompetenz des jeweiligen Betreibers, doch müssen auch diese eigenverantwortlich verifizierten Kriterien zwingend innerhalb der von den zuständigen Luftfahrtbehörden verbindlich etablierten Sicherheitsgrenzen liegen.
Das Thema Datensicherheit und Cyberresilienz ist ein entscheidendes Kriterium, wenn es um den Betrieb von Drohnenschwärmen geht (Foto: kasinv – Adobe Stock)
„Digital Twin“
Um die anspruchsvollen Genehmigungen für Flüge außerhalb der direkten Sichtweite (BVLOS) zu erhalten, fordern die Regulierungsbehörden eine Validierung der Sicherheitskonzepte auf höchstem dokumentarischen Niveau. In diesem Kontext hat sich die Technologie des digitalen Zwillings zu einer der führenden Methoden entwickelt, um den geforderten Sicherheitsnachweis transparent zu erbringen. Dennoch darf der „Digital Twin“ im operativen Risikomanagement nicht als Universallösung missverstanden werden; er stellt lediglich eines von vielen Werkzeugen dar, die bei der Ausarbeitung von Sicherheitsnachweisen unterstützen können. Ein prominentes Beispiel für das Potenzial dieser Technologie ist ein KI-gestütztes Modell, das mit finanzieller Unterstützung der NASA entwickelt wurde. Dieses System demonstriert anschaulich, wie prädiktive Wartungskonzepte und komplexe Simulationen für BVLOS-Flüge eingesetzt werden können, um die Validität von Sicherheitsnachweisen entscheidend zu verbessern.
Geht man noch einen Schritt weiter und denkt an (teil-)autonom agierende Multi-Agenten-Systeme, stellt deren letztlich nicht vollständig vorhersehbares Verhalten eine zentrale Herausforderung für alle Beteiligten dar. Obwohl es derzeit keine gesetzliche Verpflichtung für einen virtuellen Prüfpfad (Virtual Audit Trail) als zwingende Risikominderungsmaßnahme gibt, ist der Einsatz moderner Überwachungssysteme rechtlich vollkommen anerkannt, um die notwendige Transparenz und Rechenschaftspflicht gegenüber den Behörden zu gewährleisten. Im Rahmen von Pre-Deployment-Tests ermöglichen digitale Zwillinge eine präzise Evaluierung der Leistungsfähigkeit von unbemannten Schwarmsystemen unter variierenden Umweltbedingungen, wodurch vorhersagbare Einsatzergebnisse erzielt werden können. Während der Mission unterstützen Echtzeitsimulationen die Flugleitung dabei, den kontinuierlichen Verlauf des Einsatzes innerhalb der vorab definierten Betriebsparameter zu überwachen. Trotz dieses Beitrags zur Gewährleistung der Runtime-Compliance haben diese Systeme keinen inhärenten regulatorischen Status. Sie sind folglich nicht in der Lage, automatische Rückkehrprotokolle (Return-to-Base) selbstständig zu erzwingen. Solche Absicherungen müssen von den Betreibern als zusätzliche, eigenständige Schutzebenen in der Systemarchitektur implementiert werden.
Systemgrenzen schützen
Eine weitere rechtliche Säule bildet die Regulierung nach EASA Part-IS. Diese nimmt Luftfahrtorganisationen explizit in die Pflicht, die Integrität und Vertraulichkeit jener Informationssysteme zu schützen, die durch den Betrieb unbemannter Luftfahrzeuge (UAS) beeinflusst oder berührt werden. Zwar fordert Part-IS derzeit keine manipulationssicheren KI-Entscheidungsprotokolle für digitale Zwillinge, allerdings haben solche generierten Dokumente im rechtlichen Kontext des Jahres 2026 bereits den Status zulässiger Beweismittel. Der Fokus liegt hierbei auf dem Aufbau eines umfassenden Informationssicherheitsmanagementsystems (ISMS), das primär darauf ausgelegt ist, die Systemgrenzen effektiv gegen Bedrohungen durch Cyberterrorismus abzusichern.
Mit der Verankerung von SORA 2.5 in den „Acceptable Means of Compliance“ sowie dem „Guidance Material“ der EASA wurden der risikobasierte Ansatz für Einsätze in der „spezifischen“ Kategorie und die Ausgestaltung der 24 operationalen Sicherheitsziele (OSOs) grundlegend verfeinert. Für Missionen mit einem hohen SAIL-Niveau müssen Betreiber den strikten Nachweis erbringen, dass die potenziellen Konsequenzen eines Kontrollverlusts räumlich absolut auf das genehmigte Betriebs- und Bodenrisikovolumen begrenzt bleiben (Containment). Spezifische taktische Manöver von Schwärmen, wie etwa das automatisierte Zurückholen einer ausbrechenden Drohne, sind in den aktuellen gesetzlichen Vorschriften nicht explizit geregelt. Solche Verfahren können von den Betreibern zwar als freiwillige Minderungsmaßnahmen eingebracht werden, stellen jedoch keine rechtliche Pflicht dar. Das übergeordnete Konfliktmanagement ist stattdessen fest in die SORA-Minderungsmaßnahmen (OSOs und Kollisionsrisikobewertungen) sowie in die U-Space-Verordnungen integriert. Bemerkenswert ist zudem, dass weder der U-Space noch SORA 2.5 autonome Konfliktvermeidung (deconfliction) oder menschliche Reaktionszeiten übertreffende Automatismen verbindlich vorschreiben. Die rechtliche Anforderung beschränkt sich darauf, dass die definierten Sicherheitsziele durch anerkannte verfahrenstechnische oder technische Methoden nachweisbar erfüllt werden. Auch eine starre Sicherheitsarchitektur („Safety Core“) oder präzise mathematische Auslöser für Kollisionswahrscheinlichkeiten werden von SORA 2.5 nicht vorgegeben, wodurch den Betreibern ein recht hohes Maß an Flexibilität eingeräumt wird.
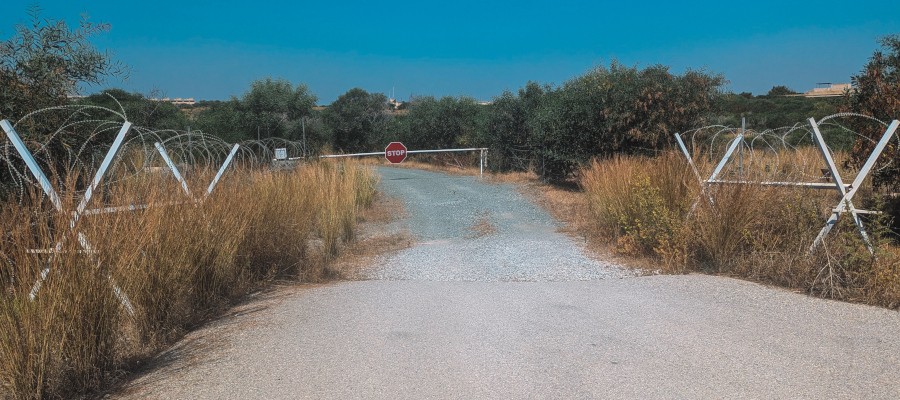
Einsatzkonzepte sehen in der Regel Pufferzonen zwischen dem genehmigten Fluggebiet und den gesperrten Arealen vor. Mit Blick auf große Drohnenschwärme für Lichtshows erfordert das Ganze einiges an Planung und zeitlichen Vorlauf, um eine Betriebsgenehmigung zu erhalten (Foto: george – Adobe Stock)
Informationssicherheit im U-Space
Neben den rein flugsicherheitstechnischen Aspekten müssen UAS-Betreiberinnen und -Betreiber zwingend die Einhaltung der europäischen Datenschutz-Grundverordnung (DSGVO) als feste Voraussetzung für die Verarbeitung personenbezogener Daten im Rahmen ihrer Betriebsgenehmigungen nach der europäischen Drohnenverordnung (EU) 2019/947 integrieren. Die EASA verzichtet allerdings darauf, ein dediziertes Datenschutz-Compliance-Gate einzuführen. Die spezifischen Anforderungen an die Informationssicherheit im U-Space treten mit dem zweiten Teil von Part-IS ab dem 22. Februar 2026 in Kraft.
Der Einsatz hochauflösender Sensorik, etwa von 360-Grad-LiDAR-Systemen, verschärft die datenschutzrechtlichen Bedenken in der Praxis. So ist es gesetzlich vorgeschrieben, den Grundsatz des Datenschutzes durch die Systemgestaltung (Privacy by Design) umzusetzen, sobald personenbezogene Daten wie Gesichter oder Kfz-Kennzeichen erfasst werden. Da die Aufsichtsbehörden keine konkreten technischen Kontrollmechanismen oder -methoden wie eine bildschirmseitige oder sensornahe Unschärfung direkt auf dem Gerät (Edge-based Blurring) vorgeschrieben haben, bleibt hier eine regulatorische Lücke bestehen. Diese muss von den Betreibern eigenverantwortlich durch adäquate organisatorische und technische Maßnahmen geschlossen werden.
Weitere News
Standardisierte Compliance-Dienste
Die voranschreitende Digitalisierung der EASA-Prozesse, die sich in Angeboten wie eSORA und dem Drone Rule Navigator widerspiegelt, führt dazu, dass zahlreiche UAS-Nutzerinnen und -Nutzer die Erstellung von SORA-2.5-Risikobewertungen sowie die damit verbundene Dokumentation an spezialisierte Beratungsunternehmen auslagern. Parallel dazu beginnen Betreiber im Zuge der Konsolidierung der SORA 2.5- und U-Space-Regulierungen damit, ihre internen Prozesse für technologisch anspruchsvolle Missionen zu standardisieren. Ein typisches Beispiel hierfür sind koordinierte Inspektionen von Brückenbauwerken unter dem Einsatz mehrerer Luftfahrzeuge. Obwohl sich standardisierte Compliance-Dienste und konsistente Arbeitsabläufe durch eSORA zunehmend etablieren, existiert seitens der EASA bis heute kein Echtzeit-SORA-Dashboard auf Flottenebene. Die SORA fungiert somit unverändert als reines Sicherheitsbewertungswerkzeug im Vorfeld einer Mission.
Zusammenfassend zeigt sich, dass sich das europäische Regulierungswerkwerk durch die Verankerung von SORA 2.5 und den U-Space-Sicherheitsanforderungen unmissverständlich in Richtung risikobasierter und softwaregestützter Operationen bewegt. In Verbindung mit der Drohnenstrategie 2.0 der Europäischen Kommission entsteht ein definierter Rahmen für Autorisierungsprozesse, der die Flugsicherheit, die Informationssicherheit und die gesellschaftliche Akzeptanz als fundamentale Voraussetzungen für den skalierbaren Einsatz von Drohnenschwärmen in Europa etabliert.
Titelbild: Richard Carey – Adobe Stock
Wenn Sie Google als Suchmaschine nutzen, können Sie Drones als bevorzugte Quelle hinterlegen, damit unsere Inhalte häufiger für Sie erscheinen. Fügen Sie Drones als bevorzugte Quelle hinzu.